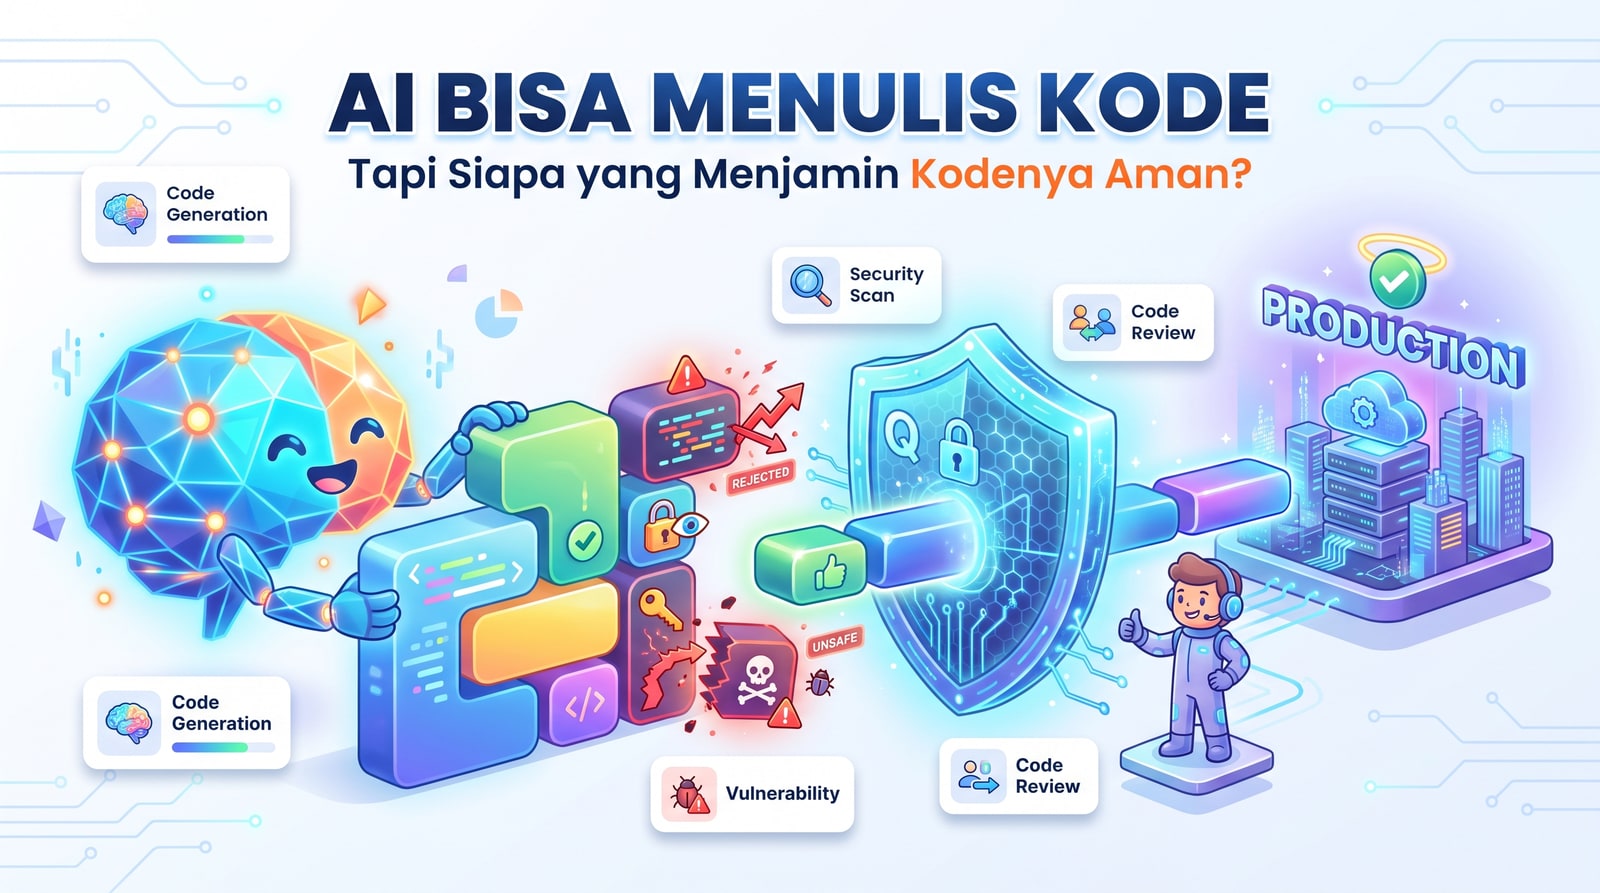
Penggunaan AI untuk menulis kode memang menawarkan efisiensi luar biasa, namun pertanyaan krusial tentang AI Keamanan Kode dan jaminannya sering terabaikan, berpotensi mengubah inovasi menjadi risiko besar jika fondasi keamanan tidak kokoh. Tanpa pemahaman mendalam tentang kode yang dihasilkan, tim pengembangan rentan terhadap kerentanan tersembunyi yang dapat dieksploitasi di kemudian hari.
Ringkasan Utama:
AI meningkatkan kecepatan coding* namun memperkenalkan risiko keamanan baru jika tidak diawasi ketat.
'Vibe Coding' tanpa pemahaman mendalam menciptakan security debt* dan kerentanan tersembunyi.
Verifikasi, validasi, dan audit kode AI wajib untuk mencegah serangan supply chain*.
* PM dan Designer berperan penting dalam mengintegrasikan keamanan sejak awal siklus pengembangan.
Strategi mitigasi meliputi human-in-the-loop*, DevSecOps, dan pelatihan berkelanjutan.
Mengapa Kode Hasil Generasi AI Berpotensi Menimbulkan Kerentanan Keamanan?
Kode hasil generasi AI, meskipun tampak fungsional, berpotensi menimbulkan kerentanan keamanan karena AI dilatih pada data yang mungkin mengandung bug, praktik buruk, atau pola yang tidak aman, dan ia tidak memiliki pemahaman kontekstual tentang implikasi keamanan. AI cenderung mengoptimalkan fungsionalitas dan kecepatan, bukan ketahanan terhadap serangan siber, sehingga menghasilkan kode yang rentan terhadap injection, cross-site scripting (XSS), atau insecure deserialization.
Dalam praktik pengembangan, kami sering melihat AI menghasilkan boilerplate code atau snippet yang terlihat benar, namun mengabaikan detail implementasi keamanan kritis. Misalnya, AI mungkin merekomendasikan penggunaan fungsi hash yang sudah usang atau pola otentikasi yang lemah karena pola tersebut umum dalam data latihnya. PM dan Designer harus memahami bahwa AI adalah alat augmentasi, bukan pengganti keahlian keamanan. Ketergantungan buta pada AI dapat menciptakan ilusi keamanan, menunda deteksi kerentanan hingga fase pengujian akhir atau bahkan setelah deployment.
Risiko ini diperparah oleh fenomena yang kami sebut 'Vibe Coding' – pengembangan yang didorong oleh hasil cepat dari AI tanpa pemahaman mendalam tentang kode yang dihasilkan. Developer mungkin tidak sepenuhnya memahami logic di balik kode, praktik terbaik keamanan, atau potensi edge case yang dapat dieksploitasi. Ini adalah resep sempurna untuk akumulasi technical debt dan security debt yang masif, yang sulit dan mahal untuk diperbaiki di kemudian hari. Tanpa human oversight yang kritis, kode AI bisa menjadi pintu belakang yang tidak disadari.
Bagaimana AI Memperkenalkan Risiko Baru dalam Software Supply Chain?
AI memperkenalkan risiko baru dalam software supply chain melalui ketergantungan pada komponen eksternal yang dihasilkan AI, potensi poisoning data latih, dan kurangnya visibilitas terhadap asal-usul serta integritas kode. Setiap baris kode yang dihasilkan AI dapat dianggap sebagai 'komponen pihak ketiga' baru, yang asal-usulnya seringkali tidak transparan dan sulit diverifikasi, menciptakan titik masuk potensial bagi penyerang. Ini adalah kekhawatiran utama bagi tim yang bertanggung jawab atas keamanan produk.
Misalnya, jika AI dilatih menggunakan repositori publik yang terkontaminasi oleh malware atau backdoor, AI dapat secara tidak sengaja mereplikasi pola berbahaya tersebut ke dalam kode aplikasi baru. Ini mirip dengan mengimpor library yang rentan, tetapi dengan skala dan kompleksitas yang jauh lebih besar karena AI dapat menyisipkan bug secara halus di berbagai bagian kode. Akibatnya, organisasi mungkin tanpa sadar mengintegrasikan kerentanan kritis ke dalam produk mereka, membuka pintu untuk serangan rantai pasok yang menargetkan downstream consumers.
"Ketergantungan pada AI tanpa audit yang ketat adalah seperti membangun rumah di atas pasir. Fondasinya mungkin terlihat kokoh di permukaan, tetapi struktur dasarnya rentan terhadap setiap guncangan."
Risiko ini menuntut pendekatan DevSecOps yang lebih ketat, di mana setiap fase pengembangan, dari prompt engineering hingga deployment, harus diintegrasikan dengan pemeriksaan keamanan otomatis dan manual. Kurangnya traceability dan accountability dalam kode yang dihasilkan AI menjadikannya target empuk bagi serangan yang berupaya menyusup ke seluruh ekosistem perangkat lunak. PM dan Designer perlu menyadari bahwa setiap keputusan untuk menggunakan AI dalam coding harus dibarengi dengan strategi mitigasi risiko yang komprehensif.
Memahami 'Vibe Coding' dan Dampaknya pada Kualitas Keamanan Kode
'Vibe Coding' merujuk pada praktik pengembangan di mana developer sangat mengandalkan saran atau kode yang dihasilkan AI tanpa pemahaman mendalam atau verifikasi kritis terhadap output tersebut. Ini sering terjadi karena tekanan waktu, kurangnya keahlian di area tertentu, atau sekadar kenyamanan. Dampaknya pada kualitas keamanan kode sangat signifikan dan seringkali negatif, menciptakan blind spots yang sulit dideteksi.
Ketika developer hanya mengikuti 'vibe' dari AI, mereka cenderung melewatkan validasi input yang ketat, penanganan error yang komprehensif, atau penerapan prinsip least privilege. AI, meskipun canggih, tidak memahami konteks bisnis, regulasi, atau arsitektur keamanan spesifik dari aplikasi Anda. Misalnya, AI mungkin menghasilkan kode yang secara default menggunakan permission yang terlalu luas untuk suatu fungsi, atau menyimpan data sensitif dalam format yang tidak terenkripsi karena tidak ada instruksi eksplisit tentang keamanan dalam prompt.
Tabel Perbandingan: Pendekatan Coding dan Dampak Keamanan
| Fitur / Aspek | Coding Manual (Ahli) | AI-Assisted Coding (Human-in-the-loop) | Vibe Coding (AI-Driven) |
|---|---|---|---|
| Pemahaman Konteks | Tinggi | Moderat-Tinggi | Rendah |
| Kualitas Keamanan | Tinggi (jika developer ahli) | Moderat-Tinggi (dengan verifikasi) | Rendah (risiko kerentanan tersembunyi) |
| Kecepatan Pengembangan | Sedang | Tinggi | Sangat Tinggi |
| Deteksi Kerentanan | Awal (melalui desain aman) | Awal-Menengah | Akhir (setelah deployment/eksploitasi) |
| Biaya Perbaikan Bug | Rendah (ditemukan awal) | Sedang | Tinggi (ditemukan akhir) |
| Tanggung Jawab | Developer | Developer + AI tool | AI tool (sering disalahpahami) |
Strategi Mitigasi: Membangun Fondasi Keamanan untuk Kode AI
Membangun fondasi keamanan yang kuat untuk kode AI memerlukan pendekatan berlapis yang mengintegrasikan human oversight, alat otomatisasi, dan proses DevSecOps yang ketat. Ini bukan tentang menolak AI, melainkan menggunakannya dengan bijak dan bertanggung jawab. Strategi mitigasi harus dimulai dari tahap perencanaan dan berlanjut sepanjang siklus hidup pengembangan perangkat lunak.
Langkah-langkah Kunci untuk Mitigasi Risiko Keamanan Kode AI:
- Validasi dan Verifikasi Kode Manual: Setiap snippet atau modul kode yang dihasilkan AI harus melewati code review manual oleh developer berpengalaman. Fokus pada logic, potensi kerentanan, dan kepatuhan terhadap standar keamanan internal. Ini adalah garis pertahanan pertama terhadap bug dan celah keamanan yang tidak disadari.
- Penerapan Static Application Security Testing (SAST): Integrasikan alat SAST ke dalam pipeline CI/CD Anda. SAST dapat secara otomatis memindai kode AI untuk pola kerentanan umum seperti SQL injection, XSS, atau buffer overflows. Ini membantu mendeteksi masalah lebih awal, mengurangi biaya perbaikan.
- Dynamic Application Security Testing (DAST): Setelah aplikasi berjalan, gunakan DAST untuk menguji kerentanan dari luar, mensimulasikan serangan dunia nyata. DAST efektif mendeteksi misconfiguration dan kerentanan yang hanya muncul saat aplikasi berinteraksi dengan lingkungan eksternal.
- Software Composition Analysis (SCA): Jika kode AI mengandalkan library atau framework pihak ketiga, gunakan SCA untuk mengidentifikasi kerentanan yang diketahui dalam komponen-komponen tersebut. Ini penting untuk mengelola risiko software supply chain.
- Penggunaan Model AI yang Aman: Pilih model AI yang dilatih dengan data yang terkurasi dan diverifikasi keamanannya. Hindari model open-source yang tidak jelas asal-usulnya untuk komponen kritis.
- Prinsip Least Privilege untuk AI: Pastikan AI hanya memiliki akses ke data dan resource yang absolut diperlukan untuk tugasnya. Minimalisasi attack surface jika AI itu sendiri dikompromikan.
- Pelatihan Keamanan Berkelanjutan: Edukasi developer tentang risiko AI dalam coding dan praktik terbaik keamanan. Ini memberdayakan tim untuk membuat keputusan yang lebih aman saat berinteraksi dengan AI.
Alat dan Praktik Terbaik untuk Audit Keamanan Kode AI
Audit keamanan kode AI memerlukan kombinasi alat otomatis dan tinjauan manual yang cermat, berfokus pada kerentanan khas yang mungkin dihasilkan oleh AI serta masalah software supply chain. Praktik terbaik melibatkan integrasi keamanan ke dalam setiap tahap development lifecycle, bukan hanya sebagai tambahan di akhir. Ini memastikan bahwa setiap baris kode, baik buatan manusia maupun AI, memenuhi standar keamanan yang ketat.
Alat Otomatis:
SAST (Static Application Security Testing): Alat seperti SonarQube, Checkmarx, atau Fortify dapat memindai kode AI secara statis untuk pola kerentanan. Mereka sangat efektif dalam mendeteksi kesalahan coding* umum yang dapat dieksploitasi.
DAST (Dynamic Application Security Testing): OWASP ZAP atau Burp Suite dapat digunakan untuk menguji aplikasi yang sedang berjalan, menemukan kerentanan seperti broken authentication, insecure configuration, atau API security flaws* yang mungkin terlewat oleh SAST.
SCA (Software Composition Analysis): Tools seperti Snyk, Black Duck, atau Dependabot mengidentifikasi kerentanan dalam third-party libraries dan dependensi yang digunakan oleh kode AI, memberikan visibilitas ke dalam software supply chain* Anda.
AI-Powered Security Tools: Beberapa alat keamanan modern kini menggunakan AI untuk mendeteksi anomali atau pola serangan yang lebih kompleks, melengkapi analisis SAST/DAST tradisional. Contohnya, alat yang memantau perilaku runtime aplikasi untuk mendeteksi zero-day exploits*.
Praktik Terbaik Audit Manual:
Peer Review Kode Kritis: Untuk bagian kode yang sangat sensitif atau berisiko tinggi (misalnya, otentikasi, otorisasi, penanganan data sensitif), lakukan peer review oleh dua atau lebih developer berpengalaman. Ini membantu menangkap logic flaws atau edge cases* yang mungkin dilewatkan oleh AI atau alat otomatis.
Threat Modeling: Sebelum pengembangan dimulai, lakukan threat modeling untuk mengidentifikasi potensi ancaman dan kerentanan dalam desain sistem, termasuk bagaimana AI dapat memengaruhi attack surface*. Ini membantu PM dan Designer mengidentifikasi risiko keamanan sejak dini.
Penetration Testing: Lakukan penetration testing* secara berkala oleh tim keamanan independen. Pen tester akan mencoba mengeksploitasi kerentanan yang ada, memberikan gambaran realistis tentang postur keamanan aplikasi Anda.
Security Champions: Tunjuk security champions* dalam setiap tim pengembangan yang bertanggung jawab untuk memastikan praktik keamanan diterapkan dan menjadi titik kontak untuk pertanyaan keamanan. Ini membantu menanamkan budaya keamanan di seluruh organisasi.
Integrasi alat-alat ini dalam pipeline CI/CD Anda adalah kunci untuk mengotomatisasi sebagian besar proses audit, memungkinkan deteksi dini dan respons cepat terhadap kerentanan. Ingat, alat hanya seefektif orang yang menggunakannya. Kombinasi teknologi canggih dan keahlian manusia adalah resep terbaik untuk AI Keamanan Kode yang efektif.
Peran Product Manager dan Designer dalam Menjamin Keamanan Kode AI
Product Manager dan Designer memiliki peran krusial dalam menjamin keamanan kode AI, bukan hanya developer, karena mereka membentuk persyaratan, desain, dan prioritas produk, yang secara langsung memengaruhi arsitektur dan implementasi keamanan. Mereka adalah gerbang pertama dalam mengintegrasikan keamanan sebagai first-class citizen, bukan sebagai afterthought.
Peran Product Manager:
Prioritaskan Keamanan: PM harus secara eksplisit memasukkan persyaratan keamanan dalam product backlog dan memastikan bahwa user story yang terkait dengan keamanan memiliki prioritas yang sama dengan fitur fungsional. Ini berarti mengalokasikan budget dan waktu untuk security testing, code review*, dan perbaikan kerentanan.
Memahami Risiko AI: PM perlu memahami risiko spesifik yang ditimbulkan oleh kode AI dan bagaimana hal itu memengaruhi roadmap produk. Mereka harus mampu mengartikulasikan risiko ini kepada stakeholder* dan mengelola ekspektasi terkait kecepatan pengembangan versus keamanan.
Mendorong Budaya DevSecOps: PM harus menjadi advokat untuk praktik DevSecOps, memastikan bahwa alat keamanan terintegrasi ke dalam workflow* pengembangan dan bahwa tim memiliki pelatihan yang memadai. Ini termasuk memastikan developer tidak hanya melakukan 'Vibe Coding' tetapi benar-benar memahami kode yang mereka gunakan.
- Manajemen Kepatuhan: PM harus memastikan bahwa produk mematuhi standar regulasi dan industri yang relevan (misalnya, GDPR, HIPAA, ISO 27001), terutama saat menggunakan kode AI yang mungkin memiliki implikasi privasi data atau integritas.
Desain Aman (Security by Design): Designer harus mengadopsi prinsip security by design, memastikan bahwa setiap keputusan desain, mulai dari user flow hingga arsitektur informasi, mempertimbangkan implikasi keamanan. Ini berarti merancang sistem yang secara default* aman, bahkan jika AI digunakan untuk implementasi.
Mitigasi Ancaman UX: Designer dapat membantu mitigasi ancaman dengan merancang pengalaman pengguna yang mendorong praktik aman (misalnya, panduan password* yang kuat, notifikasi keamanan yang jelas) dan mencegah kesalahan pengguna yang dapat dieksploitasi. Mereka juga harus memastikan bahwa pesan error atau peringatan keamanan mudah dipahami oleh pengguna akhir.
Transparansi dan Akuntabilitas: Ketika AI digunakan untuk menghasilkan kode atau fitur, Designer dapat membantu menciptakan antarmuka yang transparan tentang bagaimana AI beroperasi dan apa saja keterbatasannya, membangun kepercayaan pengguna dan membantu mereka memahami trade-off* keamanan.
- Memahami Batasan AI: Designer perlu memahami kapan AI cocok digunakan dan kapan intervensi manusia mutlak diperlukan, terutama dalam konteks keamanan. Mereka harus berkolaborasi erat dengan tim keamanan untuk mengidentifikasi area kritis yang membutuhkan perhatian khusus.
Tanggung Jawab Hukum dan Etika dalam Penggunaan Kode AI
Penggunaan kode AI membawa serta implikasi tanggung jawab hukum dan etika yang kompleks, terutama terkait dengan kerentanan keamanan dan dampak terhadap pengguna akhir. Dalam banyak yurisdiksi, produsen perangkat lunak secara hukum bertanggung jawab atas cacat produk, termasuk kerentanan keamanan. Pertanyaannya adalah, siapa yang bertanggung jawab ketika cacat tersebut berasal dari kode yang dihasilkan AI?
Secara hukum, perusahaan yang deploy atau menjual perangkat lunak yang mengandung kode AI kemungkinan besar akan tetap memikul tanggung jawab utama. AI dianggap sebagai alat, dan organisasi yang menggunakannya bertanggung jawab atas output-nya. Ini berarti bahwa jika kode AI menyebabkan pelanggaran data atau kerugian finansial akibat kerentanan, perusahaan pengembang akan menghadapi konsekuensi hukum, denda, dan potensi gugatan.
Aspek Etika:
Akuntabilitas: Secara etis, ada kewajiban untuk memastikan bahwa produk yang kita kembangkan aman dan tidak membahayakan pengguna. Mengandalkan AI tanpa due diligence* yang memadai dapat dianggap sebagai kelalaian etis. Developer dan PM memiliki tanggung jawab moral untuk memahami risiko dan memitigasinya.
- Transparansi: Apakah etis untuk tidak mengungkapkan bahwa sebagian besar kode produk dihasilkan oleh AI, terutama jika ada potensi risiko keamanan yang lebih tinggi? Transparansi dapat membantu membangun kepercayaan, meskipun juga dapat menimbulkan kekhawatiran.
- Keadilan dan Bias: Kode AI dapat mewarisi bias dari data latihnya, yang dapat menyebabkan diskriminasi atau keputusan yang tidak adil. Meskipun ini mungkin tidak langsung terkait dengan keamanan teknis, bias dapat menciptakan kerentanan etis yang memengaruhi reputasi dan kepercayaan pengguna.
Kesimpulan
AI Keamanan Kode bukan lagi isu futuristik, melainkan tantangan mendesak yang harus dihadapi oleh setiap Product Manager dan Designer di era digital ini. Meskipun AI menawarkan kecepatan dan efisiensi yang tak tertandingi dalam coding, potensi kerentanan tersembunyi, risiko software supply chain, dan dampak 'Vibe Coding' dapat mengubah inovasi menjadi bumerang yang merusak. Keamanan tidak bisa lagi menjadi afterthought atau domain eksklusif developer; ia harus terintegrasi ke dalam setiap tahap siklus hidup produk, mulai dari konsepsi hingga deployment.
Dengan menerapkan strategi mitigasi yang kuat—meliputi human oversight, alat audit otomatis, praktik DevSecOps, dan pelatihan berkelanjutan—organisasi dapat memanfaatkan kekuatan AI sambil menjaga integritas dan keamanan produk mereka. Product Manager dan Designer memegang kunci untuk mendorong budaya keamanan ini, memastikan bahwa setiap keputusan produk mempertimbangkan implikasi keamanan, baik teknis maupun etis. Bersama, kita bisa membangun masa depan perangkat lunak yang tidak hanya cerdas dan efisien, tetapi juga aman dan dapat dipercaya.
Butuh panduan lebih lanjut atau ingin memastikan produk digital Anda aman dan tangguh? Kunjungi blog A2M Jaya Teknologi untuk artikel mendalam lainnya atau hubungi tim ahli kami untuk konsultasi dan solusi keamanan perangkat lunak yang disesuaikan dengan kebutuhan Anda.