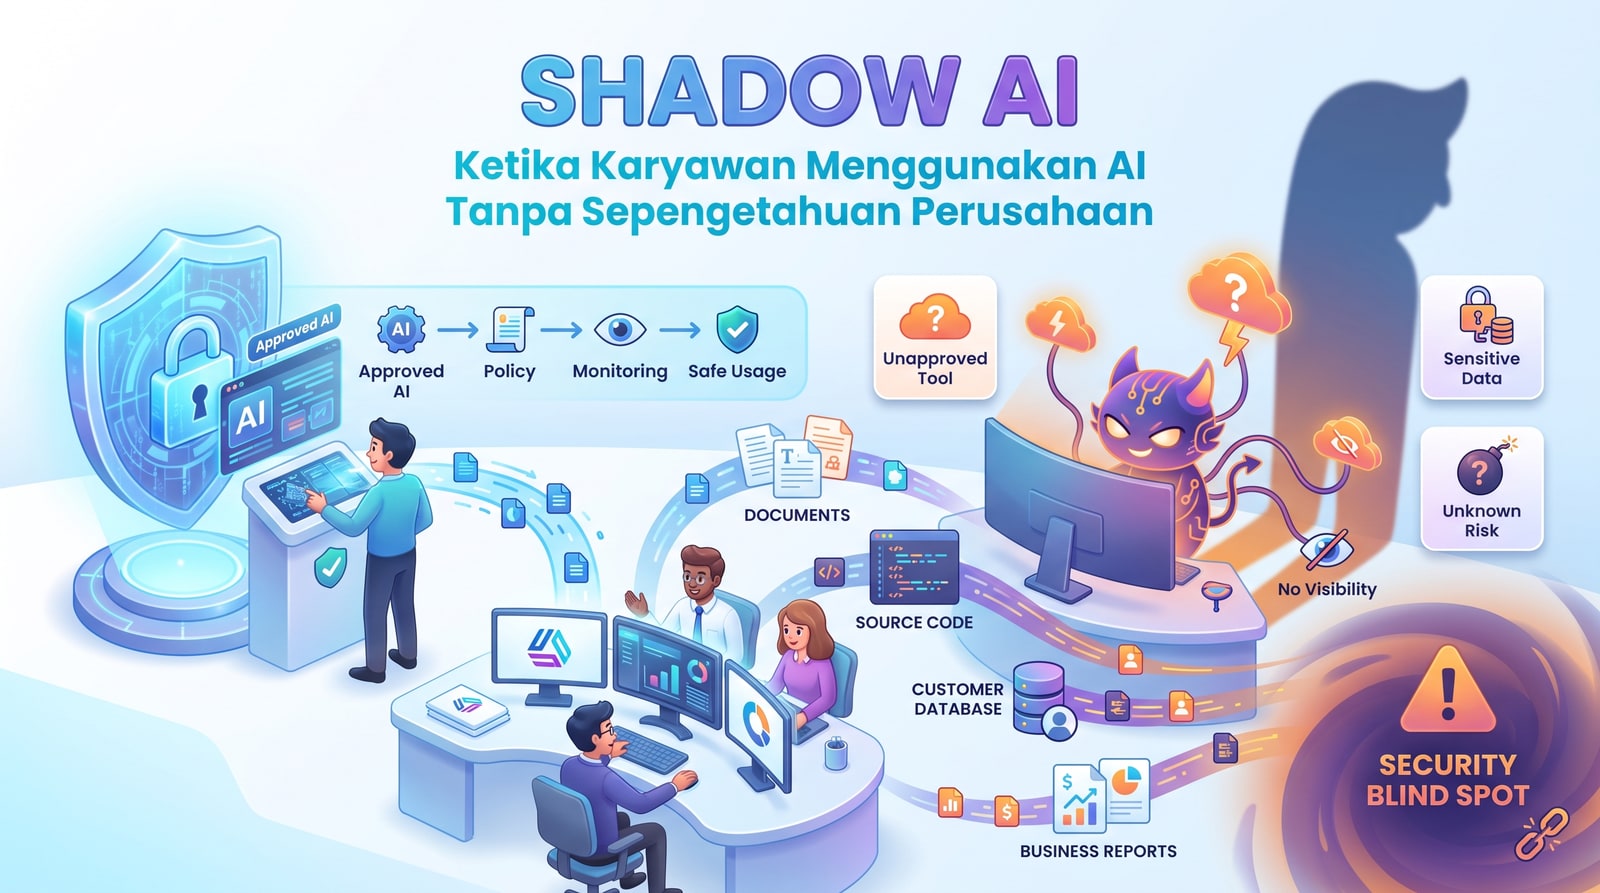
Fenomena Shadow AI—ketika karyawan menggunakan alat kecerdasan buatan tanpa sepengetahuan atau persetujuan departemen IT—kini menjadi tantangan serius sekaligus peluang tersembunyi bagi perusahaan. Praktik ini berpotensi membahayakan keamanan data, melanggar kepatuhan regulasi, namun juga bisa menjadi indikator adanya kebutuhan inovasi dan efisiensi yang belum terpenuhi.
Ringkasan Utama:
- Definisi & Pemicu: Shadow AI muncul saat karyawan adopsi alat AI pribadi untuk efisiensi, seringkali karena kurangnya solusi internal.
- Risiko Signifikan: Ancaman utama meliputi kebocoran data sensitif, pelanggaran privasi, ketidakpatuhan regulasi (GDPR, HIPAA), bias AI, dan biaya tersembunyi.
- Peluang Tersembunyi: Menunjukkan kebutuhan operasional, potensi inovasi, dan dapat menjadi katalis untuk adopsi AI terkelola.
- Strategi Proaktif: Perusahaan harus bergerak dari larangan ke pendekatan pemberdayaan melalui tata kelola, edukasi, dan penyediaan platform AI yang aman.
- Implementasi Tata Kelola: Membangun kebijakan jelas, melatih karyawan, dan mengintegrasikan AI tools yang disetujui untuk memaksimalkan manfaat dan mitigasi risiko.
Apa itu Shadow AI dan Mengapa Ini Menjadi Masalah Serius Bagi Perusahaan?
Shadow AI merujuk pada penggunaan aplikasi atau layanan kecerdasan buatan oleh individu atau tim di dalam organisasi tanpa melalui proses persetujuan, pengawasan, atau integrasi yang ditetapkan oleh departemen IT atau manajemen. Ini seringkali terjadi karena karyawan mencari cara cepat untuk meningkatkan produktivitas atau memecahkan masalah spesifik mereka, mengadopsi alat AI gratis atau berbayar yang mudah diakses di internet. Bagi perusahaan, ini adalah masalah serius karena menciptakan 'area abu-abu' yang tidak terkendali, mengancam keamanan siber, kepatuhan regulasi, dan integritas data.
Bayangkan seorang manajer pemasaran yang menggunakan ChatGPT untuk menyusun draf kampanye, memasukkan data riset pasar kompetitif. Atau seorang developer yang memanfaatkan GitHub Copilot untuk auto-complete kode, tanpa menyadari bahwa kode tersebut mungkin mengandung kekayaan intelektual perusahaan. Kasus nyata menunjukkan bahwa 60% perusahaan melaporkan insiden keamanan siber yang terkait dengan Shadow IT, dan Shadow AI adalah evolusi terbaru dari fenomena ini. Tanpa kontrol, data sensitif bisa bocor ke model AI publik, melanggar NDA, atau bahkan regulasi privasi data seperti GDPR atau UU PDP di Indonesia.
Mengapa Karyawan Menggunakan Shadow AI? Motivasi dan Benefit yang Dicari
Karyawan cenderung mengadopsi Shadow AI bukan karena niat buruk, melainkan dorongan kuat untuk efisiensi dan inovasi personal. Mereka mencari solusi instan untuk tugas-tugas repetitif, analisis data yang kompleks, atau bahkan brainstorming ide-ide baru. Alat AI generatif seperti ChatGPT, Bard, atau Copilot menawarkan kemampuan luar biasa untuk mempercepat proses kerja, mulai dari menulis email, membuat presentasi, hingga menganalisis dataset.
Tabel 1: Motivasi Karyawan Menggunakan Shadow AI & Potensi Manfaat
| Motivasi Karyawan | Potensi Manfaat (dari sudut pandang karyawan) | Risiko Terkait (dari sudut pandang perusahaan) |
|---|---|---|
| Peningkatan Produktivitas | Otomatisasi tugas, percepatan penulisan, analisis data lebih cepat. | Data sensitif bocor, ketergantungan pada tool eksternal, ketidakakuratan AI. |
| Akses Inovasi Cepat | Menggunakan teknologi terbaru tanpa birokrasi IT. | Integrasi tidak aman, pelanggaran IP, ketidakpatuhan lisensi. |
| Kurangnya Solusi Internal | Mengisi 'gap' solusi IT internal yang lambat atau tidak memadai. | Fragmentasi data, biaya tersembunyi, kesulitan audit. |
| Kemudahan Penggunaan | Interface intuitif, learning curve rendah, hasil instan. | Kurangnya kontrol akses, risiko malware, model AI yang tidak transparan. |
| Pengembangan Keterampilan Pribadi | Eksplorasi teknologi baru, meningkatkan daya saing individu. | Penggunaan AI yang tidak etis, bias model, kebergantungan pada vendor. |
Apa Saja Risiko Nyata dari Penggunaan Shadow AI di Lingkungan Bisnis?
Penggunaan Shadow AI, meskipun didorong oleh niat baik, membawa serangkaian risiko signifikan yang dapat berdampak fatal bagi perusahaan. Risiko-risiko ini melampaui sekadar masalah teknis, menyentuh aspek hukum, finansial, dan reputasi.
- Keamanan Data & Kebocoran Informasi: Ini adalah risiko paling mendesak. Ketika karyawan memasukkan data proprietary, rahasia dagang, atau informasi pribadi pelanggan ke dalam model AI publik (seperti ChatGPT), data tersebut berpotensi digunakan untuk melatih model tersebut atau bahkan terekspos ke pihak ketiga. Google, Samsung, dan Apple pernah mengalami insiden terkait kebocoran data sensitif akibat Shadow AI.
- Kepatuhan Regulasi (Compliance): Regulasi seperti GDPR, HIPAA, atau UU PDP (Perlindungan Data Pribadi) di Indonesia memiliki aturan ketat mengenai bagaimana data pribadi harus diproses dan disimpan. Penggunaan Shadow AI dapat secara tidak sengaja melanggar regulasi ini, berujung pada denda besar dan gugatan hukum. Misalnya, seorang karyawan di perusahaan kesehatan yang memasukkan data pasien ke AI publik bisa melanggar HIPAA dengan serius.
- Integritas & Akurasi Data: Output dari model AI generatif bisa bias, tidak akurat, atau bahkan 'berhalusinasi'. Jika karyawan menggunakan output ini tanpa verifikasi, keputusan bisnis yang penting bisa didasarkan pada informasi yang salah, merusak reputasi atau menyebabkan kerugian finansial. Studi menunjukkan bahwa sekitar 3-5% output AI generatif bisa mengandung informasi yang keliru secara faktual.
- Ketergantungan Vendor & Biaya Tersembunyi: Ketergantungan pada alat AI eksternal yang tidak disetujui dapat menciptakan 'vendor lock-in' di masa depan jika perusahaan memutuskan untuk mengadopsi solusi AI resmi. Selain itu, ada biaya tersembunyi dalam bentuk langganan berbayar pribadi yang tidak dianggarkan, atau bahkan biaya legal akibat pelanggaran.
- Risiko Hak Kekayaan Intelektual (IP): Konten yang dihasilkan oleh AI generatif mungkin melanggar hak cipta pihak ketiga. Jika perusahaan menggunakan konten tersebut, mereka bisa menghadapi tuntutan hukum. Sebaliknya, kekayaan intelektual perusahaan yang dimasukkan ke AI publik bisa menjadi milik umum atau digunakan oleh kompetitor.
Studi Kasus: Dampak Shadow AI pada Keamanan Data dan Kepatuhan Regulasi
Mari kita lihat skenario hipotetis namun realistis yang menggambarkan dampak Shadow AI: Sebuah perusahaan fintech terkemuka di Indonesia, sebut saja 'FintechX', memiliki kebijakan ketat mengenai penanganan data nasabah dan rahasia dagang. Namun, beberapa analis data di departemen risiko mulai menggunakan layanan AI generatif populer untuk:
- Menganalisis pola transaksi mencurigakan, dengan mengunggah sampel data transaksi yang telah dianonimkan (namun masih mengandung metadata sensitif).
- Membuat ringkasan laporan keuangan triwulanan yang bersifat rahasia, dengan menyalin-tempel bagian-bagian dokumen internal ke prompt AI.
- Mengembangkan prototipe model deteksi penipuan baru, menggunakan potongan kode dan arsitektur model yang merupakan kekayaan intelektual FintechX, lalu memasukkannya ke tool auto-completion kode berbasis AI.
- Kebocoran Data Meta-sensitif: Meskipun data transaksi 'dianonimkan', pola dan metadata tertentu bisa secara tidak sengaja mengungkap identitas nasabah atau strategi bisnis FintechX jika dianalisis oleh pihak ketiga yang memiliki akses ke model AI tersebut. Ini melanggar UU PDP yang mewajibkan perlindungan data pribadi.
- Pelanggaran NDA & IP: Ringkasan laporan keuangan yang dimasukkan ke AI publik secara efektif 'membocorkan' informasi rahasia ke domain publik (atau setidaknya ke model AI yang bersifat publik). Demikian pula dengan potongan kode proprietary yang mungkin menjadi bagian dari dataset pelatihan AI, berpotensi digunakan oleh kompetitor.
- Denda Kepatuhan: Jika insiden ini terungkap, FintechX bisa menghadapi investigasi dari otoritas keuangan dan perlindungan data, berujung pada denda miliaran rupiah dan kerugian reputasi yang tak ternilai. Kepercayaan nasabah akan terkikis, dan nilai saham bisa anjlok.
Membangun Strategi Tata Kelola AI yang Efektif: Dari Larangan Menuju Pemberdayaan
Melarang total penggunaan Shadow AI seringkali tidak efektif dan justru menghambat inovasi. Pendekatan yang lebih bijak adalah membangun strategi tata kelola AI yang komprehensif, mengubah risiko menjadi peluang. Strategi ini harus berfokus pada edukasi, penyediaan alat yang aman, dan kebijakan yang jelas.
"Melarang penggunaan AI secara total adalah seperti mencoba menghentikan air mengalir. Lebih baik membangun kanal yang aman untuk mengarahkannya." - CTO A2M Jaya Teknologi
Berikut adalah langkah-langkah proaktif yang dapat diambil:
- Audit dan Identifikasi Shadow AI: Lakukan survei internal anonim atau gunakan alat pemantauan jaringan untuk mengidentifikasi alat AI apa saja yang sedang digunakan karyawan. Pahami motivasi mereka dan data apa yang mereka masukkan.
- Edukasi & Kesadaran: Selenggarakan sesi pelatihan rutin tentang risiko keamanan data, kepatuhan, dan etika penggunaan AI. Jelaskan mengapa kebijakan ada dan bagaimana karyawan dapat berkontribusi pada keamanan perusahaan. Fokus pada 'mengapa' bukan hanya 'apa'.
- Pengembangan Kebijakan AI yang Jelas: Buat kebijakan yang spesifik mengenai penggunaan AI di tempat kerja, termasuk:
- Penyediaan Platform AI Internal yang Aman: Investasikan pada platform AI enterprise yang aman dan terkelola. Ini bisa berupa model AI generatif yang di-host secara privat, atau alat AI internal yang disesuaikan dengan kebutuhan bisnis dan keamanan. Ini mengurangi insentif karyawan untuk mencari solusi eksternal. A2M Jaya Teknologi menawarkan layanan konsultasi dan pengembangan solusi AI yang dirancang khusus untuk kebutuhan enterprise, memastikan keamanan dan kepatuhan.
- Integrasi & Otomatisasi: Integrasikan alat AI yang disetujui ke dalam alur kerja yang sudah ada. Buat API atau plugin yang memudahkan karyawan mengakses kemampuan AI tanpa harus meninggalkan lingkungan kerja yang aman.
- Pemantauan & Audit Berkelanjutan: Implementasikan sistem untuk memantau penggunaan AI dan mendeteksi anomali. Lakukan audit reguler untuk memastikan kepatuhan terhadap kebijakan AI yang telah ditetapkan.
Memilih Tools dan Platform AI yang Aman dan Terkelola untuk Enterprise
Memilih platform AI yang tepat adalah kunci untuk mengelola Shadow AI dan mendorong adopsi AI yang bertanggung jawab. Ini bukan hanya tentang fitur, tetapi juga tentang keamanan, skalabilitas, dan integrasi dengan infrastruktur yang ada. Berikut adalah beberapa kategori dan pertimbangan penting:
1. Large Language Models (LLMs) Hosted Privately:
- Deskripsi: Menggunakan model AI generatif seperti Llama 2, GPT-3.5/4 (melalui Azure OpenAI), atau Gemini yang di-host di lingkungan cloud privat perusahaan atau on-premise. Data yang dimasukkan tidak digunakan untuk melatih model publik.
- Kelebihan: Kontrol penuh atas data, keamanan maksimal, kepatuhan regulasi lebih mudah dicapai.
- Kekurangan: Biaya implementasi dan operasional lebih tinggi, membutuhkan keahlian teknis khusus.
- Contoh: Azure OpenAI Service, Google Cloud Vertex AI, Llama 2 self-hosted.
- Deskripsi: Layanan AI generatif publik yang menawarkan tingkat keamanan dan privasi data lebih tinggi untuk enterprise, seperti perjanjian non-penggunaan data untuk pelatihan model.
- Kelebihan: Akses mudah ke model canggih, fitur enterprise seperti SSO dan audit log.
- Kekurangan: Masih ada tingkat kepercayaan pada vendor eksternal, biaya langganan tinggi.
- Contoh: ChatGPT Enterprise, Copilot for Microsoft 365, Gemini for Google Workspace.
- Deskripsi: Aplikasi atau plugin AI yang dirancang untuk tugas spesifik (misalnya, AI untuk transkripsi rapat, AI untuk analisis kontrak hukum) yang terintegrasi langsung dengan ekosistem perusahaan (misalnya, Microsoft Teams, Salesforce).
- Kelebihan: Sangat efisien untuk tugas tertentu, integrasi mulus, seringkali sudah melewati audit keamanan.
- Kekurangan: Lingkup terbatas, mungkin memerlukan beberapa tool untuk berbagai kebutuhan.
- Contoh: Grammarly Business, tools AI internal yang dikembangkan khusus oleh tim pengembangan software A2M Jaya Teknologi.
- Regulasi & Kepatuhan: Pastikan vendor mematuhi standar industri dan regulasi data yang berlaku.
- Keamanan Data: Enkripsi, kontrol akses, dan kebijakan penggunaan data yang transparan.
- Skalabilitas: Mampu tumbuh seiring kebutuhan perusahaan.
- Integrasi: Kemudahan integrasi dengan sistem yang sudah ada.
- Biaya: Total biaya kepemilikan, termasuk lisensi, implementasi, dan pemeliharaan.
Kesimpulan: Transformasi Shadow AI Menjadi Keunggulan Kompetitif
Shadow AI bukan sekadar ancaman yang harus dihilangkan, melainkan cermin dari kebutuhan inovasi dan efisiensi yang mendalam di kalangan karyawan. Bagi para CTO dan pemimpin teknologi, ini adalah kesempatan emas untuk mengambil alih narasi, mentransformasi risiko menjadi keunggulan kompetitif. Dengan strategi tata kelola yang proaktif, edukasi yang berkelanjutan, dan penyediaan platform AI yang aman serta terkelola, perusahaan dapat memberdayakan karyawannya untuk memanfaatkan kekuatan AI secara bertanggung jawab.
Ini adalah investasi pada masa depan yang tidak hanya melindungi aset perusahaan, tetapi juga mendorong budaya inovasi yang sehat dan terarah. Jangan biarkan Shadow AI menjadi 'hantu' yang menghantui operasional Anda; ubah menjadi 'sekutu' strategis yang mendorong pertumbuhan. Siap untuk membangun strategi AI yang aman dan inovatif untuk perusahaan Anda? Hubungi A2M Jaya Teknologi sekarang untuk konsultasi proyek AI Anda dan wujudkan potensi penuh AI dengan aman dan terukur.